Una panoramica sul mondo della Sicurezza Informatica, del Networking, della Virtualizzazione e non solo. Blog particolarmente indicato per i reparti IT che comunque alterna articoli scritti per specialisti con articoli formulati con linguaggio semplice e comprensibile a tutti.

Ogni articolo di questo blog è stato integralmente scritto dall'autore. Il contenuto è completamente originale e la riproduzione, anche parziale, è vietata salvo autorizzazione.
Visualizzazione post con etichetta Crittologia. Mostra tutti i post

lunedì 11 aprile 2016

Quanto è facile rubare password?

Ormai anche i muri sanno che le connessioni https sono da preferire a quelle http, le connessioni imaps a quelle imap (143/TCP) o le connessioni submission SSL/TLS sono da preferire a quelle smtp (25/TCP) qualora ci si autentifichi per inviare email. 

Questo è assodato, ma la domanda che spesso mi rivolgono è "ok, ma chi vuoi abbia mai le competenze per catturare le mie password?". Proviamo a fare un laboratorio per cercare di capire quanto è semplice.

Come in linea con il resto del blog, in questo articolo non verrà spiegato come fare, lo scopo esclusivo è quello di sensibilizzare alla sicurezza informatica.

L'articolo è rivolto sia ai normali utilizzatori, sia a chi ha a che fare con queste tecnologie e spesso per "pigrizia" o per mancanza di volontà preferisce configurare connessioni in chiaro piuttosto che seguire la strada corretta di dotare ed utilizzare sul proprio server un certificato valido.


Hardware


Per questa prima prova, inizieremo a fare un Man in The Middle (MiTM) su una connessione ethernet, interrompendo in maniera silente ed invisibile un collegamento fisico.


Nello specifico, banalmente ci siamo dotati di una qualsiasi macchina con 2 schede di rete, intercettando una patch.


Più "in alto" intercettiamo la patch, e più informazioni carpiamo. Se intercettiamo la patch del router, è evidente che avremo informazioni riguardanti l'intera rete, se intercettiamo solo quella di un host, la nostra ricerca si limiterà a quest'ultimo ed al traffico di broadcast.

Lo stesso ragionamento vale in ambito geografico, ricordandoci che internet è un insieme di nodi e rimbalzi da un punto "A" ad un punto "B" e nel mezzo attraversiamo potenzialmente decine di scenari in cui questa operazione di sniffing è facilmente fattibile.


Software


Come sistema operativo abbiamo utilizzato una distribuzione Linux specifica e normalmente utilizzata per questo tipo di attività, tuttavia avremmo potuto fare la medesima cosa con una distribuzione qualsiasi e persino con una macchina Windows con uno sniffer di rete attivo. L'aver utilizzato una distribuzione specifica ci ha solo velocizzato le operazioni di installazione dei tool, facilmente reperibili in rete.

Questa è sostanzialmente la cronologia delle operazioni, con relativo tempo impiegato.

  1. Scaricamento ed installazione della distribuzione Linux (40m)
  2. Configurazione del bridge tra eth2 ed eth4, le nostre NIC (10m)
  3. Esecuzione e configurazione dei tool di sniffing e logging delle password (5m) 


I risultati


Nel giro di meno di 1h abbiamo creato una macchina in grado di catturare tutto il traffico e restituirci le credenziali di accesso in chiaro.


Qui sopra possiamo osservare il risultato di un test di login su un form di autenticazione in HTTP e di un'interrogazione IMAP su di un qualsiasi server di posta. Facile, no?


Access Point liberi


Facciamo un passo in avanti. Per catturare quelle informazioni abbiamo bisogno indubbiamente di un accesso fisico. Potrebbe essere più semplice, quindi, lasciare un simpatico Access Point aperto a tutti.

Ed ecco che:

  1. Installeremo e configureremo il sistema di emulazione AP (15m)
  2. Creeremo le regole di NAT dalla (nel nostro caso) wlan2 alla br0 (5m)
  3. Installeremo e configureremo un Server DHCP per rilasciare gli indirizzi alla wlan (15m)


E come una carta moschicida, in un attimo avremo il traffico (e quindi le relative password) di chi vi si connette, dando in cambio un po' di banda.

Spiegato, concretamente, uno degli evergreen della sicurezza "user-side": mai connettersi a reti non affidabili o aperte. Il rischio di incappare in reti volontariamente lasciate aperte per raccogliere dati è altissimo.


Proxy SSL


Spostiamoci ancora più in là. Creiamo un proxy al cui interno fare decrypt del traffico crittografato. Il funzionamento è pressappoco questo (agiremo creando delle semplici regole di NAT in grado di intercettare le porte su cui il traffico non in chiaro tradizionalmente avviene):


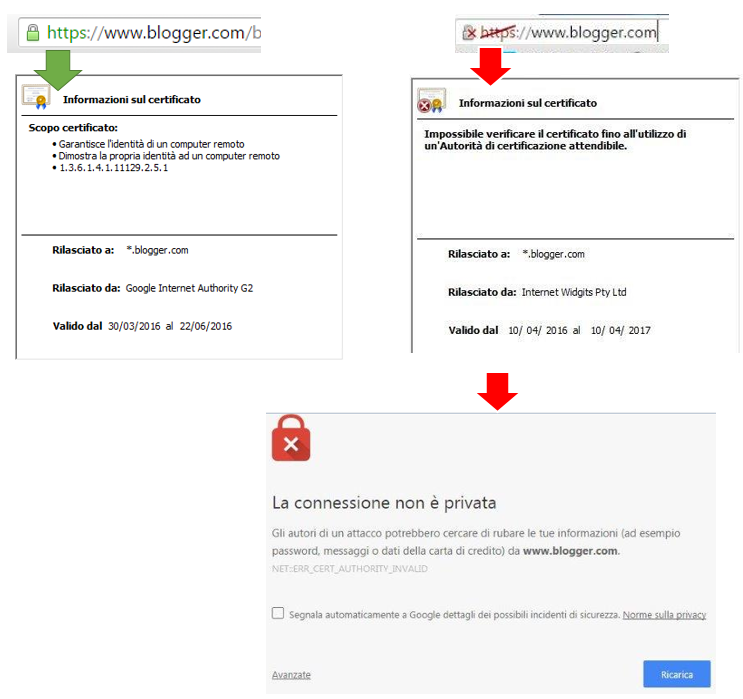
L'utente, come spesso accade, avrà una richiesta di accettazione di un certificato (a sinistra una connessione sicura, a destra una alterata). E' evidente che qualsiasi proxy deve necessariamente riscrivere il traffico, quindi il massimo che si può fare è generare un certificato per la porzione di traffico Proxy-Client.

All'interno del proxy SSL, quindi, vi è una generazione di un certificato forgiato ad hoc per la sessione, ed ogni sessione ha il suo certificato creato in real time con lo scopo di ingannare l'utente.
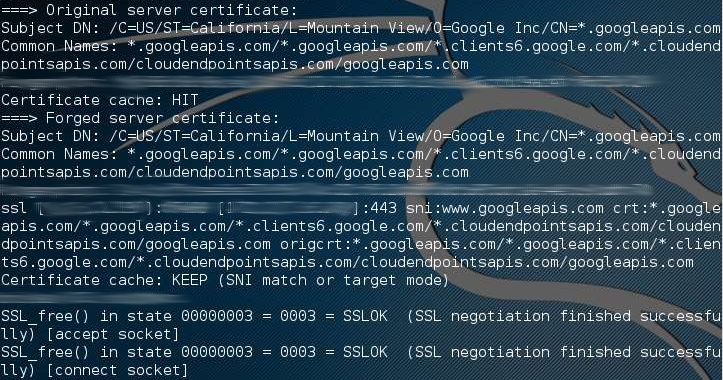


Sostanzialmente tutto il traffico originariamente crittografato, diviene in chiaro, esponendoci ai rischi di cui sopra.

Ed eccoci al secondo evergreen informatico: "non accettare mai tutti i certificati, ovvero non cliccare sempre e solamente su continua".


NB: Se si importa la root CA del proxy, e quindi l'attaccante ha accesso alla macchina client, i certificati vengono visti come verdi!


More, more and more...


Non ci siamo spinti oltre, non abbiamo parlato di arp poisoning con lo scopo di dirottare il traffico verso di noi al posto del gateway (magari lo faremo in un prossimo articolo), non abbiamo parlato di DoS su WiFi con lo scopo di sostituirsi ad un Access Point, non abbiamo parlato di fake web page con lo scopo di fare injection di codice malevolo... insomma... c'è tanta carne sul fuoco già in questo articolo.

Le morali della favola sono:
  • Evitare come fosse peste bubbonica le connessioni in chiaro (se un sito è HTTP, inserire credenziali non è mai una buona idea)
  • Quando un certificato https è "rosso", c'è un motivo. E se il browser vi segnala un problema, tenetene conto.


sabato 9 gennaio 2016

NSA, Juniper e Computer Quantistici. Il punto.

Facciamo un attimo il punto su due argomenti d'attualità che riguardano da vicino il mondo della sicurezza informatica.


NSA e la vicenda Juniper


Di recente Juniper, nota e diffusissima azienda di firewall hardware, ha scoperto codice malevolo inserito all'interno del proprio firmware.
Si vocifera che, con ogni probabilità, vi sia un coinvolgimento della solita NSA, l'agenzia di sicurezza nazionale americana. Dopo ricerche e revisioni di codice, si è anche scoperto che governi stranieri erano a conoscenza della backdoor inserita dall'NSA e ne hanno sfruttato l'esistenza per avvantaggiarsi a loro volta e controspiare l'agenzia americana.

Cisco ed altri competitor hanno dichiarato di aver avviato un processo interno di revisione del codice, volto ad identificare intromissioni simili. Non c'è da stupirsi, Juniper non sarà nè la prima nè l'ultima ad essere implicata in questo fenomeno, aspettiamoci casi simili anche su altri contesti e con altri vendor.

Fermo restante che l'injection di codice malevolo a quei livelli difficilmente può avvenire senza aver compromesso una risorsa interna all'azienda, è evidente quanto si svolga quotidianamente una guerra senza esclusioni di colpi. Può lo spauracchio del terrorismo giustificare la violazione costante, incontrollata e violenta della nostra privacy? Intendiamoci, la rete non è un far west, è giusto che gli organi competenti abbiamo strumenti per gestirla... ma fino a che punto i controllori debbano avere carta bianca e poteri illimitati?


Computer Quantistici


E' odierna la notizia di un computer quantistico dichiaratamente funzionante: http://www.repubblica.it/tecnologia/2016/01/08/news/google_il_nostro_computer_quantistico_funziona_-130785803/ originariamente presentato nel 2013.

Tempo fa parlavamo della crittografia quantistica in questo stesso blog. Ricordiamo che un computer quantistico sfrutta il qubit al posto del bit, aprendo a delle potenzialità di calcolo inimmaginabili con l'attuale limitata codifica binaria. https://it.wikipedia.org/wiki/Computer_quantistico


Il risvolto meno noto di avere, ad oggi, un computer quantistico funzionante è la possibilità  di trovare una soluzione a problemi matematici complessi in tempi ragionevolmente brevi. Sembrerebbe una cosa positiva, ma in realtà non lo è soprattutto per determinati settori dell'informatica. Tutta la crittografia moderna si basa su problemi matematici complessi e fattorizzazione di numeri primi. Problemi che, con i mezzi tradizionali, richiedono una capacità di calcolo estremamente elevata e, di conseguenza, un tempo estremamente lungo per essere risolti e quindi vanificare il processo crittografico. Sostanzialmente l'avanzare della capacità di calcolo, così come lo è stato l'introduzione del calcolo distribuito (basti pensare a macchine zombie e botnet integralmente dedicate a questo scopo), è un vero e proprio incubo che avvicina sempre più pericolosamente il bastone e la carota.

Morale della favola: se una macchina è in grado di sfornare performance 100 milioni di volte maggiori nella capacità di calcolo, questo non può che minare direttamente le basi della crittografia, riscrivendo il paradigma per cui "se per forzare questa chiave ho bisogno di 10 anni, allora è sufficientemente sicura".

Che vantaggi ha invece l'impiego della tecnologia, ad oggi, nel mondo reale? Probabilmente quasi nessuno (eccezione fatta per pochi isolati casi), perchè la capacità di calcolo è già da tempo solitamente abbondante nelle nostre sale CED e non è probabilmente più il fattore limitante da molti anni. Basti pensare a quanto il mondo dello storage sia rimasto indietro, con latenze e performance dettate da lenti accessi magnetici ancora in uso per via della relativa giovinezza (e quindi costo) del mondo SSD. Intendiamoci, c'è scenario e scenario.

mercoledì 18 febbraio 2015

CryptoLocker e strategie difensive in contesti aziendali

Ultimamente si sente sempre più spesso parlare di CryptoLocker et simila. La modalità è sempre la stessa: un malware crittografa i dati dell'utente rendendoli inservibili salvo corrispondere un contributo e ricevere la chiave di sblocco. Si tratta, sostanzialmente, di una forma di estorsione informatica purtroppo estremamente comune.

Come possiamo proteggerci o limitare i danni?

Partiamo con il dire che le nostre azioni non possono che essere preventive perchè, una volta crittografati i file, la questione si complica e diventa molto difficile uscirne illesi.

Prendiamo uno scenario tipico: azienda con N utenti in Dominio AD, percorsi di rete con dischi mappati e file in comune.

In uno scenario di questo tipo, valgono le regole generali di buon senso:

1. Un utente è un utente, non un amministratore (anche della sua macchina).
L'ABC della sicurezza informatica detta, in testa, la regola base per cui un utente è solo un utente, non un amministratore di sistema. Sarà più scomodo, ma è così che funziona. Il metodo più rapido per farsi male è lasciare agli utenti la possibilità di installarsi ogni tipo di programma in maniera anarchica ed incontrollata. In questo specifico caso, tuttavia, è bene precisare che CryptoLocker agisce sulla possibilità o meno dell'utente di accedere ai file, anche senza alcuna permission escalation. Quindi questa regola rimane in testa, ma la sua efficacia in questo scenario è abbastanza marginale.

2. Limitare l'accesso alle risorse strettamente indispensabili
Se non vi sono motivi specifici affinchè il magazziniere debba accedere ai dati amministrativi, questa possibilità deve essere inibita. Se un utente, facente parte di un'Unità Organizzativa o di un Gruppo, non ha necessità di scrivere (ma solo di leggere) in un percorso solitamente utilizzato da altri utenti, limitarne i permessi. Questi accorgimenti ci consentiranno di limitare i danni ad aree relativamente circoscritte.

3. Limitare l'esecuzione dei file non necessari
File eseguibili, script e file pericolosi spesso vengono erroneamente accettati dai sistemi di frontend. Nel caso delle varianti di CryptoLocker, ho assistito principalmente alla diffusione di file .scr. E' opportuno che i MailServer impediscano la ricezione di email contenenti allegati di questo tipo (anche all'interno di file compressi).
Un altro ottimo modo per gestire l'esecuzione di file è dotare la struttura di EndPoint Protection in grado di inibire l'esecuzione di allegati pericolosi, a prescindere dal contenuto malevolo o meno, direttamente sui client. Valutare l'investimento di un Antivirus che abbia anche funzionalità di EndPoint Protection non è mai una cattiva idea.

Ecco un esempio di blocco di allegati pericolosi su un mailserver Linux Postfix con controllo dei file compressi tramite ClamAV:

Aggiungere il Reject per gli allegati con estensione specifica:
/etc/postfix/mime_header_checks (aggiungere il riferimento a main.cf)
/name=[^>]*\.(bat|com|exe|dll|vbs|scr)/ REJECT tipo di allegato eseguibile non consentito
Aggiungere il blocco per gli allegati contenuti in file compressi, anche crittografati (ma con nome in chiaro):
/var/lib/clamav/extfile.rmd
Allegato.con.Estensione.non.consentita.1a:0:.*\.(bat|com|exe|dll|vbs|scr)$:*:*:*:*:*:*
Allegato.con.Estensione.non.consentita.1b:1:.*\.(bat|com|exe|dll|vbs|scr)$:*:*:*:*:*:*
copiare extfile.rmd in extfile.zmd e riavviare clamd e postfix

4. Centralizzare i dati su FileServer
Ovviamente, gli utenti devono lavorare su FileServer e mai in locale. Per svariati motivi che spaziano dalla maggiore ridondanza hardware che un Server possiede ad una facilità di gestione dei dati stessi. Sembra scontato, ma non lo è. In caso di utenti recidivi, è sempre possibile mappare le cartelle di profilo direttamente sul proprio Server.


4. Backup, backup e backup
Inutile soffermarsi oltre, un backup salva la situazione. Sempre. E' necessario, tuttavia, ricordarsi che CryptoLocker può cercare dischi connessi, quindi i backup devono essere fatti correttamente, ovvero su supporti non accessibili dagli utenti (ma solo dai sistemi di backup). Possibilmente devono andare offline, su supporti a scrittura sequenziale e locati altrove. A volte questo è l'unico modo per recuperare un file crittografato. Perderemo qualche ora di lavoro, ma nessuno si lamenterà conoscendo l'alternativa: perdere definitivamente il file.
Ad oggi le varianti in grado di leggere i dati dai dischi di rete mappati e crittografarne il contenuto sono abbastanza poco diffuse, ma esistono ed è necessario tenerne conto. Molto più frequente, invece, è la possibilità che Desktop, Documenti e cartelle legate al profilo utente vengano crittografate a prescindere dalla locazione fisica (se sul disco locale o su un FileServer in rete).

5. ShadowCopy
Questo è indubbiamente il metodo più rapido per ripristinare il contenuto delle directory compromesse. Abilitando l'utilizzo delle ShadowCopy sui FileServer (ma anche sui client, se volete), avremo la possibilità di ripristinare una directory in una condizione precedente.


Durante la fase di configurazione delle copie Shadow, visto anche il basso impatto computazionale anche su FileServer relativamente carichi, potrebbe essere opportuno incrementare il numero di SnapShot giornalieri. Normalmente io ne pianifico due o tre, in base al contenuto del volume.


6. Una macchina compromessa, è una macchina compromessa
Non perdete tempo a recuperare la situazione, una macchina compromessa può essere solo formattata. Punto. Ogni altra operazione crea l'illusione di offrire una strada più rapida verso il ripristino delle funzionalità della macchina stessa, ma il più delle volte si dimostra essere una lotta del tutto inutile e "donchishiottesca".


In bocca al lupo, e ricordatevi la premessa: queste sono azioni preventive. Se siete giunti qui perchè avete già il problema, questa pagina non vi sarà d'aiuto. Se siete giunti qui, invece, per un approfondimento, allora questo è il momento giusto (se necessario) per sistemare qualche aspetto dell'infrastruttura IT. Non dopo.


venerdì 30 maggio 2014

TrueCrypt è morto?

TrueCrypt ha sempre destato fascino in alcuni e noie per altri. Ma andiamo con ordine.

Cos'è TrueCrypt?

Per i pochissimi che ancora non sanno cos'è TrueCrypt, basti pensare che ormai era diventato un must nel mondo della crittografia multipiattaforma. Che il tuo sistema operativo fosse Windows, Linux o Mac, poco importava, potevi montare un volume integralmente crittografato per poi smontarlo appena terminato. I volumi erano visti come macro file della dimensione del disco montato. La semplicità, la sicurezza e l'efficacia di TrueCrypt lo hanno da sempre, e per moltissimi anni, spinto in vetta nei download.

A chi crea problemi TrueCrypt?

TrueCrypt crea problemi a chi vuole accedere ai dati crittografati. 
Il suo codice opensource era trasparente, nessuna organizzazione poteva introdurre facilmente backdoor. Avevamo, quindi, un software incredibilmente stabile (io uso truecrypt da circa 10 anni, e non ricordo di gravi vulnerabilità che ne abbiano mai compromesso significativamente il sistema, del resto il rilascio degli aggiornamenti era sporadico, indice quasi sempre di un'alta affidabilità intrinseca) ed eccezionalmente sicuro (l'utilizzo di più algoritmi crittografici aumentava esponenzialmente la difficoltà nell'accesso ai dati sfruttando le vulnerabilità di un singolo algoritmo; l'utilizzo di un keyfile ed una password strong  - minimo 22 caratteri consigliava TC - lo rendevano davvero un punto di riferimento nella sicurezza dei dati).

Ha schiacciato qualche piede? Evidentemente si. Ha schiacciato i piedi di organizzazioni che hanno come scopo quello di accedere a delle informazioni sensibili. E' noto che l'NSA sotto questo punto di vista non abbia mai risparmiato metodi a dir poco discutibili e del tutto incuranti di qualsiasi diritto umano alla riservatezza e alla privacy.

Qualcosa non torna

Qualche mese fa qualcuno mise in giro voci che screditavano TrueCrypt. Si bisbigliava che contenesse backdoor, che fosse insicuro e così via. Gli sviluppatori e la community, quindi, investirono del tempo nella revisione completa del codice e dichiararono, pertanto, che non era presente alcuna backdoor e non vi era alcun dubbio legato alla sicurezza del software.

Qualche settimana dopo, tuttavia, il progetto chiuse. Il codice sorgente venne tolto (così da evitare che altri creassero dei prodotti simili), i download rimossi. Il tutto venne sostituito da una bella paginetta che puzzava di presa in giro lontano un miglio:

http://truecrypt.sourceforge.net/


Perchè?

A questo punto le domande sono molte.
  1. Perchè gli sviluppatori hanno investito del tempo a revisionare il codice, a dichiararlo tutto sommato sicuro, ed ora improvvisamente TrueCrypt è diventato pericolosissimo?
  2. Perchè non si parla di quali e quante vulnerabilità abbia TC?
  3. Perchè il codice sorgente è scomparso? (http://www.truecrypt.org/docs/source-code è stato rimosso e punta alla paginetta-farsa) E' consuetudine che un progetto opensource venga migliorato da tutti coloro i quali possano ritenerlo opportuno. Se ho un problema nel mio codice, la community può vivere di vita propria e portare avanti un progetto che io, autore, ho deciso di non seguire più. Questo è del tutto normale e sono migliaia i progetti abbandonati e ripresi da altri.
  4. Perchè non è più possibile scaricare vecchie versioni di TC?
  5. Perchè viene osannato il passaggio a BitLocker (Microsoft, codice chiuso, backdoor inseribile facile facile...)? Se a me non interessa più sviluppare un prodotto, non certo mi metto a scrivere una guida su come fare la stessa cosa con altri software. Che senso ha tutta questa spinta verso BitLocker?

Ammesso che la chiusura sia voluta e non si tratti di un banale defacement o abuso della piattaforma sourgeforge (per cui decaderebbe qualsiasi ipotesi e si risolverebbe in un banale "scherzo"), lascio a voi le conclusioni.

Viviamo davvero nell'era della libertà digitale? Forse no, forse il macchiavellico concetto del fine che giustifica i mezzi è andato persino oltre le peggiori e pessimistiche aspettative. Il motto "combattiamo il terrorismo" è diventato forse il passepartout legale per ogni azione, seppur riprovevole?

venerdì 21 giugno 2013

Crittografia quantistica e algoritmi matematicamente sicuri

Partiamo da un presupposto: ad oggi c'è un solo protocollo matematicamente sicuro, tutti gli altri si basano su problemi matematici irrisolti o la cui elaborazione è estremamente onerosa in termini di risorse, richiedendo un tempo di elaborazione irragionevole o simile a quello di un Brute Force Attack.
Detto questo, il protocollo matematicamente sicuro si chiama OTP (One Time Pad), ed è ormai quasi non più utilizzato se non per applicazioni specifiche. Ma come?? C'è un motivo.

Come funziona OTP

OTP è un algoritmo molto semplice.
Data una stringa da cifrare, data una chiave di pari valore, si effettua uno XOR. Il risultato derivante sarà una stringa apparentemente randomica, reversibile solo mediante la medesima chiave.

Lo XOR prevede che: 
1 XOR 1 restituisca 0
1 XOR 0 restituisca 1
0 XOR 1 restituisca 1
0 XOR 0 restituisca 0


Facciamo quindi un esempio:

Il dato è :                           1101101000100110
La chiave è :                      0111001001001011
La stringa risultante sarà:   1010100001101101

Quest'ultima è il dato che viaggia tra i due interlocutori, ossia il messaggio cifrato. Apparentemente è randomico e non reversibile se non con l'apposita chiave.

Proviamo a simulare cosa accade, quindi, quando il dato arriva al destinatario in possesso della chiave:

Stringa crittografata:    1010100001101101
La chiave:                    0111001001001011
Il dato originario:          1101101000100110


Proprio per via della sua semplicità e della sua "robustezza matematica", questo è l'unico algoritmo, ad oggi, ad essere stato dichiarato "matematicamente sicuro".
Perchè quindi non viene quasi più utilizzato?

Semplicemente perchè:
  1. La chiave deve essere usata una sola volta, altrimenti diventa "relativamente facile" stabilire correlazioni tra più dati e la stringa crittografata, quindi, diviene sempre meno apparentemente randomica (ci sono casi storici e documentati di violazioni dovute, appunto, all'aver utilizzato di frequente la stessa chiave per più dati)
  2. I due interlocutori devono essere in possesso della chiave; oltretutto tale algoritmo non prevede meccanismi di scambio chiave (è proprio durante lo scambio delle chiavi che si verifica un numero significativo di incidenti di sicurezza)
  3. E' necessario fare molta attenzione alla randomicità della chiave. Il concetto di casualità informatica è molto relativo ed è uno dei nodi più complessi del problema (seed ricorrenti, pseudocasualità, etc..), per rendere sicuro OTP dobbiamo essere assolutamente certi della casualità della chiave.
Salvo applicazioni molto rare, quindi, risulta estremamente scomodo (o persino spesso insicuro) utilizzare l'algoritmo OTP. 

Cosa centra la crittografia quantistica?

La crittografia quantistica o QKD (Quantum Key Distribution) interviene esclusivamente nello scambio delle chiavi (il dato poi viaggia secondo mezzi tradizionali) e, grazie alle proprietà della meccanica quantistica (che non approfondiremo in questo articolo) abbiamo delle caratteristiche estremamente importanti ed alcune assolutamente uniche ed irraggiungibili mediante soluzioni attualmente in uso:
  1. Le particelle elementari possono essere rilevate tramite metodi indiretti ed in ogni caso alterano inevitabilmente il comportamento delle stesse. Da questo ne deriva che qualsiasi attacco di tipo Man-In-The-Middle altererà inevitabilmente lo scambio delle chiavi, portando a conoscenza il mittente ed il destinatario di un tentativo di eavesdropping.
  2. La meccanica quantistica genera e ci consente di avere un livello di casualità estremamente elevato, non è possibile, infatti, predire matematicamente la polarizzazione dei fotoni generati.
Questi due aspetti, uniti a quanto descritto nel protocollo OTP, rendono una trasmissione estremamente sicura.


Anche qui però abbiamo delle scomodità che è bene quantomeno accennare:
  • La comunicazione quantistica può avvenire esclusivamente via fibra ottica o via etere tra due punti a vista
  • C'è un margine di errore strumentale abbastanza elevato (intorno al 20%) e ci sono recenti risvolti per cui la misurazione potrebbe rientrare sotto questo margine d'errore, vanificando in parte la protezione contro Eavesdropping e Man-In-The-Middle. Tuttavia sono risvolti che dovrebbero tendere a scomparire con la realizzazione di macchine più precise, oltretutto ci sono meccanismi di "Riconciliazione" che correggono gli errori tra mittente e destinatario preservando il principio per cui un MITM rimane comunque riconoscibile
  • Lo sviluppo è ancora acerbo, nonostante se ne parli fin dagli anni 80

L'argomento, estremamente interessante, ha suscitato l'attenzione di enti governativi. Il SECOQC è un ente finanziato dall'Unione Europea con lo scopo di sviluppare le tecnologie di crittografia quantistica al fine di rendere sicure le comunicazioni critiche (http://www.secoqc.net/html/project/).

Nel prossimo articolo approfondiremo quali sono i problemi matematici irrisolti a cui inizialmente si faceva riferimento.